近日��������,国度推算机病毒应急处置中心颁布预警传递��������,经分析发现��������,专门针对我国用户的“银狐”木马病毒出现新变种��������,该病毒通过假装成“裁员赔偿”“违纪传递信息”等文件执行垂钓攻击��������,一旦点击��������,电脑将会被犯法者远程节造��������,进而被窃取敏感信息������。
点击不明起源文件导致信息泄密
“银狐”木马病毒是一款活跃多年、专门以我国网络用户为重要攻击指标的远程节造类恶意木马法式������。该木马病毒自诞生之初就带有明确的犯法牟利主张��������,是一整套恶意攻击法式家族��������,目前已经形成一条齐全的玄色产业链������。
近年来��������,“银狐”木马病毒始终处于持续迭代更新状态��������,埋伏在日常办公、社交通讯、邮件传输等网络场景中��������,伺机提议攻击��������,对我国幼我信息安全和政企网络安全造成极大风险������。
本次发现的“银狐”木马病毒新变种持续选取垂钓诓骗伎俩��������,大量选取人事业务有关的诱导性文件名��������,以“XX季度违纪名单”“裁员名单”“赔偿规划”等为主��������,还精心假装成文件加注快捷方式、回收站等��������,或增长“pdf”文件名的假装后缀��������,极具蛊惑性������。
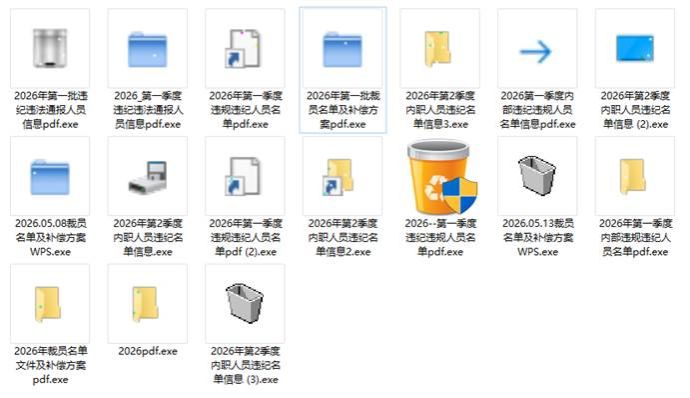
图1 有关病毒样本
据网络安全专家介绍��������,该病毒一旦被激活运行后��������,会在后盾静默植入远程节造法式��������,攻击者不仅能窃取用户敏感数据和公民幼我信息��������,甚至可能将受害者的电脑作为“跳板”��������,进一步对其执行精准的电信网络诳骗������。

图2 攻击活动过程示意图
“银狐”木马病毒新变种对准职场人群下手
网络安全专家暗示��������,这次发现的“银狐”木马病毒攻击指标极度宽泛��������,沉点针对拥有肯定规模的组织机构工作人员��������,出格是人事有关业务工作人员��������,重要主张是通过木马病毒节造大量受害者主机��������,窃取受害企业敏感数据和公民幼我信息��������,进而执行勒索或诓骗������。
专家称��������,攻击者会混入QQ、微信、飞书、钉钉的一些工作群、行业互换群��������,颁布恶意文件或者下载链接��������,或假装成裁员名单、福利通知等垂钓文件��������,让企业内部员工下载������。
国度推算机病毒应急处置中心高级工程师杜振华暗示��������,犯罪分子的最终主张��������,是利用“银狐”木马病毒新变种进入单元的主题业务部门��������,甚至是高层辅导部门��������,在单元内部提议虚伪的转账业务��������,或者篡改转账业务里的收款人��������,直接造成侵财������。
若何防备“银狐”系列木马病毒����?
“银狐”系列木马病毒变种速度快、荫蔽性强������。为此��������,专家建议有关部门、企事业单元应立即加强内部安全培训��������,并建议采取以下综合防备措施:
在使用即时通讯工具或电子邮件处置工作事务期间��������,警惕新增一时工作群组和电子邮件中传布的“违纪”“裁员”等有关主题文件��������,回绝点击陌生人发送的文件��������,对本单元或表单元同事发送的有关文件应与其自己或正式渠路核实������;
用户可将可疑的文档文件、可执行文件、压缩包文件或解压后的可疑文件先行上传至国度推算机病毒协同分析平台进行安全检测��������,并维持防病毒软件实时监控职能开启��������,将推算机操作系统和防病毒软件更新到最新版本������;
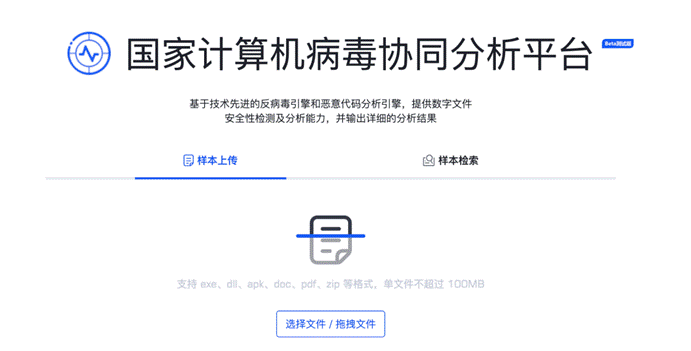
图3 国度推算机病毒协同分析平台
一旦发现自己即时通讯工具或电子邮件产生被盗用景象��������,应立即终场使用可能习染病毒的推算机设备��������,将其断开网络衔接��������,并向单元网络治理员、有关同事和亲友奉告有关情况��������,在备份沉要数据的前提下��������,对有关推算机设备进行杀毒和安全查抄��������,更换常用口令且应拥有较高强度������。